Norad beklager sikkerhetsbrudd i tilskuddsportalen
30. oktober avdekket Norad et dataangrep. Analyser og tester i etterkant viser at Norads tilskuddsportal ikke har vært godt nok sikret. Tilskuddsportalen inneholder søknader til organisasjoner som søker støtte til bistandsprosjekter.
– Tilskuddsportalen vår har ikke vært godt nok sikret. Vi har avdekket sikkerhetshull og systemsvakheter som kunne vært oppdaget og håndtert tidligere. Det er alvorlig og vi beklager til alle som er registrerte i portalen, sier Norad-direktør Gunn Jorid Roset.
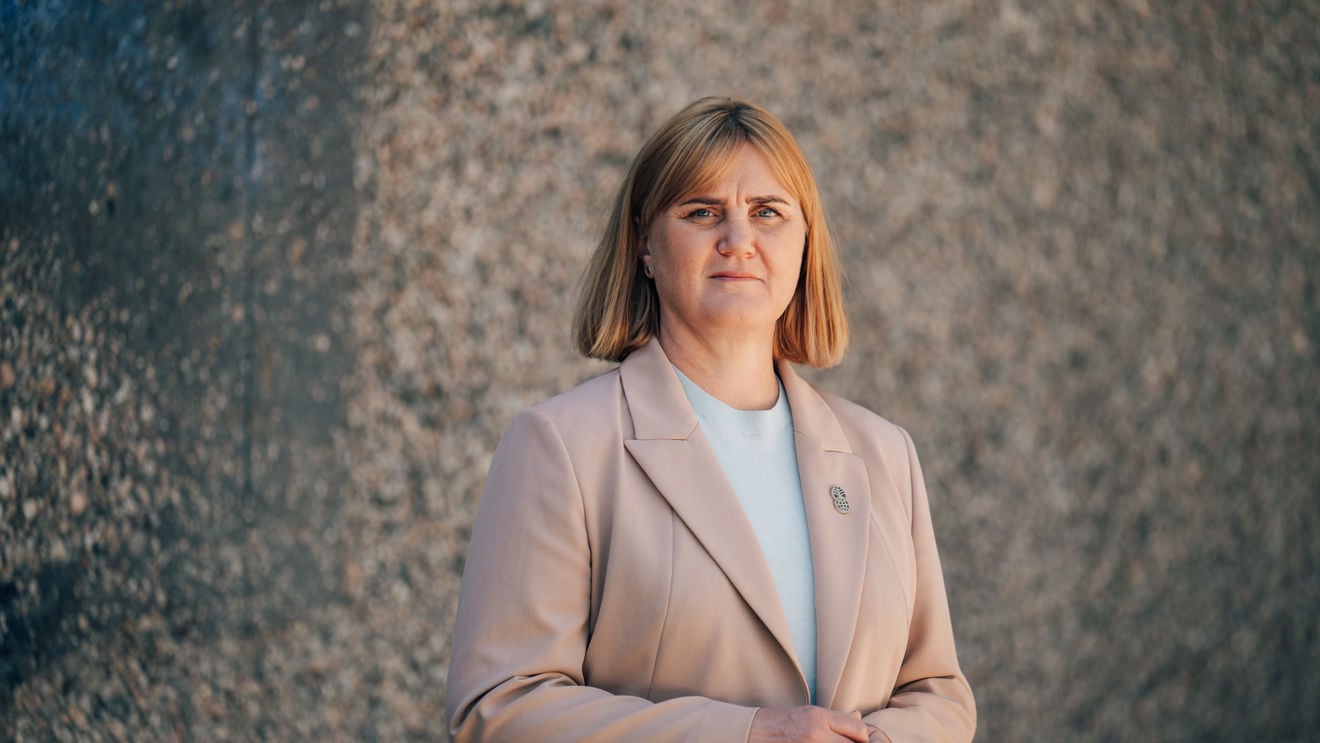
Direktør i Norad, Gunn Joird Roset.
I angrepet 30. oktober fikk uvedkommende tilgang til navn og epost på alle brukerne av portalen, og informasjon til tre organisasjoner. De tre organisasjonene er fulgt opp direkte.
Norad satte i gang kartlegging etter angrepet, og hentet inn eksperter på cyberangrep fra selskapet Mnemonic. Deres tester har vist at portalen ikke har vært godt nok sikret.
– Mnemonic har identifisert systemsvakheter som gjør at vi ikke kan utelukke at det tidligere har vært andre angrep der uvedkommende har fått tilgang til all informasjon som ligger i portalen. Vi vet ikke om dette har funnet sted, men vi kommer aldri til å kunne garantere at det ikke er gjort, sier Roset.
Portalen inneholder søknader fra om lag 12 500 organisasjoner i Norge og resten av verden. Saksbehandlingen av søknader foregår ikke i portalen. Norad jobber nå med å informere godt om hendelsen.
– Organisasjonene som bruker våre digitale løsninger, skal kunne ha tillit til at det er trygt. Vi forstår at hendelsen skaper uro. Vi følger opp berørte organisasjoner, sier Roset.
Norad har satt i gang flere tiltak etter at angrepet ble avdekket. Hendelsen er også politianmeldt.
– Portalen ble umiddelbart stengt. Nå gjør vi grundige vurderinger av sikkerheten i løsningen, og om vi kan åpne den igjen. Norad kommer ikke til å bruke tilskuddsportalen før den er trygg, forsikrer Roset.
Norad har også partnere som jobber i krevende og risikofylte kontekster.
– Mange søknader fra sårbare organisasjoner behandles utenfor denne portalen, men vi må ta høyde for at det ikke gjelder alle. Sårbare organisasjoner er det som har bekymret oss mest med dette angrepet, og vi har gjort tiltak for å identifisere og informere disse særskilt, sier Roset.